Pourquoi l’office manager devient le pivot de la sensibilisation phishing en PME
Dans une PME, l’office manager est souvent le premier filtre entre l’entreprise et l’extérieur. Les attaques par phishing dopé à l’intelligence artificielle ciblent directement cette fonction support, car elle gère les fournisseurs, les virements et la communication quotidienne. Quand on parle de sensibilisation phishing PME cybersécurité formation, c’est donc d’abord votre poste que les cybercriminels ont en tête.
Les cyberattaques actuelles exploitent une cybersécurité encore trop centrée sur la technique, alors que les risques humains restent massifs. Les emails de phishing générés par IA imitent vos fournisseurs, reprennent les prénoms de vos collaborateurs et s’appuient sur des données publiques pour contourner les pratiques de sécurité les plus basiques. Sans une véritable sensibilisation à la cybersécurité pour les équipes support, la meilleure sécurité informatique et les meilleurs systèmes d’information ne suffisent plus.
Les chiffres sont clairs et doivent guider votre organisation interne. La majorité des PME déclarent avoir subi au moins une cyberattaque, et le coût moyen d’un incident de sécurité dépasse largement plusieurs dizaines de milliers d’euros pour une seule entreprise. Pour un office manager, piloter une formation de sensibilisation au phishing, intégrée à un programme de formation cybersécurité plus large, devient donc un sujet de conformité réglementaire autant qu’un enjeu de survie économique.
Votre rôle dépasse la simple coordination administrative des équipes et des locaux. Vous devenez le relais opérationnel de la cybersécurité d’entreprise, en orchestrant la sensibilisation cyber au quotidien et en structurant les bonnes pratiques de sécurité autour des flux de données sensibles. C’est précisément là que la culture de cybersécurité se construit, dans les routines de vos employés, bien plus que dans les seuls outils techniques.
Les trois vecteurs d’attaques qui visent directement les fonctions support
Les attaques par phishing qui visent les fonctions support suivent des scénarios récurrents, très rentables pour les fraudeurs. Le premier vecteur, le phishing fournisseur, joue sur de fausses factures ou des changements de RIB envoyés aux équipes administratives de la PME. Sans procédures de sécurité claires, un simple email peut suffire à détourner des dizaines de milliers d’euros de l’entreprise.
Deuxième scénario, la fraude au président exploite la pression hiérarchique et la rapidité des décisions financières. Un faux message, souvent rédigé grâce à l’intelligence artificielle, imite la direction et demande un virement urgent, en contournant les pratiques de sécurité habituelles des collaborateurs. Quand la culture de sécurité est faible et que la sensibilisation formation n’a pas été travaillée, les employés se retrouvent démunis face aux menaces et cèdent à la panique.
Troisième vecteur, la compromission de messagerie transforme la boîte mail d’un collaborateur en arme interne. Une fois le compte pris, les attaquants envoient des messages crédibles à d’autres équipes, récupèrent des données sensibles et multiplient les incidents de sécurité sans être détectés. Pour un office manager, cartographier ces risques et organiser une chasse aux risques au bureau, en s’inspirant d’une stratégie structurée de sécurité durable, permet de transformer ces scénarios en cas d’école pour vos ateliers.
Ces trois vecteurs d’attaques doivent être au cœur de vos programmes de sensibilisation, car ils parlent le langage concret des équipes. En les reliant à la protection des données clients, aux flux de facturation et aux systèmes d’information utilisés chaque jour, vous ancrez la sensibilisation cyber dans la réalité opérationnelle de l’organisation. C’est cette approche pragmatique qui fait passer la cybersécurité d’entreprise du statut de sujet technique à celui de réflexe métier partagé.
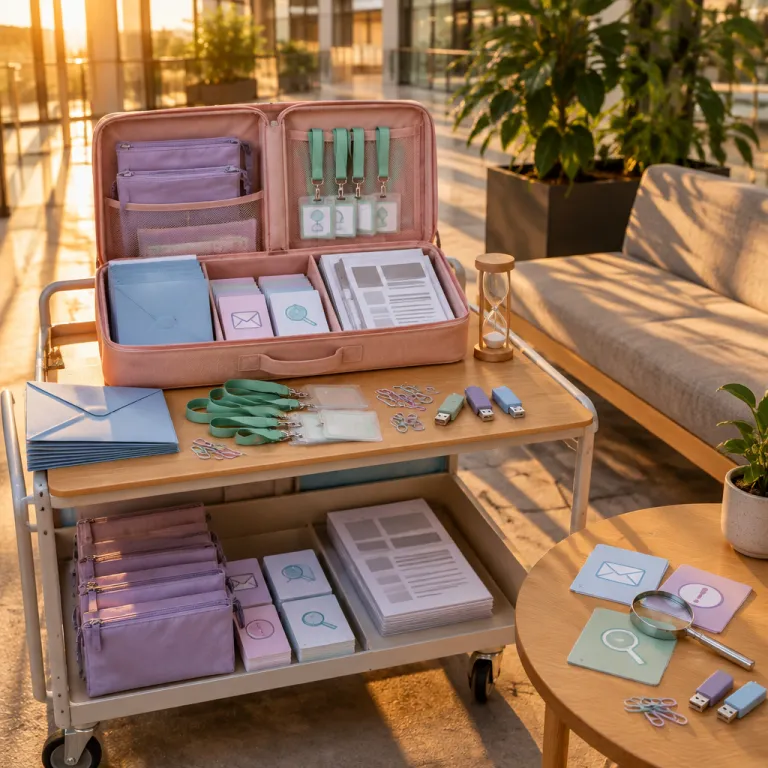
Organiser un atelier de sensibilisation en une demi journée : le kit opérationnel
Un atelier de sensibilisation phishing PME cybersécurité formation peut tenir en une demi journée, à condition d’être conçu comme un sprint très structuré. Première séquence, une courte mise en contexte sur les risques cyber qui touchent les PME, avec des exemples concrets d’attaques récentes et leurs impacts sur l’activité. L’objectif n’est pas de faire peur, mais de montrer aux collaborateurs que les menaces sont proches de leurs tâches quotidiennes.
Deuxième séquence, vous déployez des simulations de phishing en direct, en utilisant un outil comme GoPhish ou un service équivalent. Les employés reçoivent de faux emails inspirés de scénarios réels, par exemple un changement de RIB fournisseur ou une demande de partage de données via un faux lien de stockage en ligne. Cette mise en situation concrète transforme la formation de sensibilisation en expérience mémorable, bien plus efficace qu’un simple module de formation cybersécurité théorique.
Troisième séquence, vous animez un quiz interactif pour décoder les signaux faibles d’un email frauduleux. On y travaille les réflexes clés de sécurité informatique, comme la vérification du domaine expéditeur, l’analyse des liens et la cohérence de la demande avec les pratiques de sécurité habituelles de l’entreprise. Vous en profitez pour rappeler les règles de protection des données, les procédures de remontée d’incidents de sécurité et les canaux de communication internes à utiliser.
Dernière séquence, vous formalisez une mini procédure d’alerte et de gestion des incidents, intégrée à vos documents existants. Cette procédure doit être reliée à votre registre des risques et au Document unique, que vous pouvez actualiser en vous appuyant sur une méthode claire pour mettre à jour le DUERP sans exercice de style. En moins de quatre heures, vous obtenez un programme de sensibilisation cyber complet, centré sur les usages réels des équipes et directement actionnable.
Les réflexes à ancrer : du mail suspect au registre des incidents
Un atelier de sensibilisation n’a de valeur que si les réflexes de sécurité deviennent automatiques pour les équipes. Premier réflexe à ancrer, vérifier systématiquement le domaine de l’expéditeur et l’adresse complète avant de cliquer sur un lien ou d’ouvrir une pièce jointe. Ce simple geste réduit déjà une grande partie des risques de phishing, surtout quand les attaques sont générées par IA et paraissent grammaticalement parfaites.
Deuxième réflexe, ne jamais modifier un RIB fournisseur sur la seule base d’un email, même s’il semble provenir d’un contact habituel. La règle doit être claire pour tous les collaborateurs de la PME, qu’ils soient en finance, en office management ou en direction : tout changement bancaire passe par une double validation et un appel au numéro habituel du fournisseur. Cette pratique de sécurité simple protège l’entreprise contre des attaques très coûteuses, sans nécessiter de nouveaux outils techniques ou de systèmes d’information complexes.
Troisième réflexe, signaler immédiatement tout email douteux ou tout incident de sécurité, même mineur, via un canal unique. Vous pouvez créer une adresse dédiée, un canal Teams ou Slack, et un registre partagé sur SharePoint pour tracer les incidents et les réponses apportées. Ce registre nourrit votre culture de cybersécurité, alimente vos futurs programmes de sensibilisation et vous aide à démontrer la conformité de l’organisation en matière de cybersécurité d’entreprise.
Enfin, vous devez relier ces réflexes à des scénarios concrets de protection des données et de sécurité des systèmes. Quand un employé comprend que son clic peut exposer les données clients, bloquer les systèmes d’information ou déclencher une fuite d’informations stratégiques, la sensibilisation cyber prend une dimension très personnelle. Ce n’est plus un sujet abstrait de conformité, mais une responsabilité partagée qui structure les pratiques de sécurité au quotidien.
Office manager, relais cybersécurité : structurer la gouvernance et la communication
Dans une PME, l’office manager est idéalement placé pour piloter la sensibilisation phishing PME cybersécurité formation au quotidien. Vous êtes au croisement des flux de communication, des demandes fournisseurs et des besoins des équipes, ce qui vous permet de détecter rapidement les signaux faibles. Votre rôle consiste à transformer ces signaux en actions concrètes de cyber sensibilisation, sans alourdir la charge opérationnelle de l’organisation.
Concrètement, vous pouvez mettre en place un mini comité cybersécurité avec le prestataire IT, la direction et un représentant des équipes métiers. Ce comité suit les incidents de sécurité, priorise les actions de formation sensibilisation et ajuste les programmes de sensibilisation en fonction des nouvelles menaces. Pour gérer l’usage non maîtrisé des outils d’intelligence artificielle au bureau, vous pouvez vous appuyer sur une ressource dédiée à la responsabilité managériale face à la Shadow AI au bureau et à l’usage de ChatGPT.
Votre mission inclut aussi la diffusion régulière de messages courts de sensibilisation cyber, intégrés à la communication interne. Une fois par mois, vous pouvez partager un cas réel d’attaque, un rappel de bonnes pratiques de sécurité ou un retour d’expérience sur un incident géré par l’entreprise. Cette cadence légère entretient la culture de sécurité et ancre la cybersécurité d’entreprise dans le quotidien des employés, sans transformer la sensibilisation en campagne ponctuelle vite oubliée.
Enfin, vous devez mesurer l’impact de vos actions pour crédibiliser la démarche auprès de la direction. Taux de clic sur les simulations de phishing, nombre d’incidents signalés, temps de réaction des équipes et évolution des pratiques de sécurité sont des indicateurs simples à suivre. Ce ne sont pas les plans de formation qui comptent, mais le taux de transfert au poste et la capacité réelle de vos collaborateurs à faire face aux menaces.
FAQ
Combien de temps faut il pour mettre en place un atelier de sensibilisation au phishing en PME ?
Pour une PME, un office manager peut préparer un atelier de sensibilisation au phishing en une à deux semaines, en parallèle de ses autres missions. Le déploiement opérationnel tient ensuite en une demi journée, en combinant mise en contexte, simulations de phishing et quiz interactif. L’essentiel du temps est consacré à l’adaptation des scénarios aux processus réels de l’entreprise, notamment la gestion des fournisseurs et des virements.
Quels outils simples utiliser pour des simulations de phishing adaptées aux équipes support ?
Pour des simulations de phishing, un outil open source comme GoPhish permet de créer des campagnes réalistes sans budget important. Vous pouvez y configurer des modèles d’emails inspirés de vos échanges fournisseurs, de vos outils de stockage ou de vos plateformes de signature électronique. L’important est de cibler les usages concrets des équipes support, plutôt que de proposer des scénarios trop génériques qui ne parlent pas aux employés.
Comment intégrer la cybersécurité et la protection des données dans l’onboarding des nouveaux collaborateurs ?
Dès l’onboarding, l’office manager peut intégrer un module court de sensibilisation à la cybersécurité, centré sur les règles de base de sécurité informatique et de protection des données. Ce module doit couvrir les réflexes face aux emails suspects, l’usage des outils numériques de l’entreprise et la procédure de signalement des incidents. En l’intégrant au kit d’accueil, vous faites de la culture de cybersécurité un élément naturel de l’identité de l’organisation.
Quel lien faire entre cybersécurité, DUERP et conformité réglementaire pour une PME ?
Les risques cyber doivent être intégrés au Document unique d’évaluation des risques professionnels, car une cyberattaque peut avoir des impacts organisationnels et humains majeurs. En tant qu’office manager, vous pouvez recenser les scénarios d’attaques, les impacts sur l’activité et les mesures de prévention, puis les formaliser dans le DUERP. Cette démarche renforce la conformité réglementaire et donne une base solide pour prioriser les actions de sensibilisation et de sécurité des systèmes.
Comment convaincre la direction d’investir du temps dans la sensibilisation au phishing ?
Pour convaincre la direction, il faut parler en langage de risques financiers, d’interruptions d’activité et d’image de marque. En présentant le coût moyen d’une cyberattaque pour une PME, les exemples de fraudes au président et les gains rapides d’un atelier de sensibilisation, vous montrez un retour sur investissement concret. Un atelier de quelques heures peut éviter une perte financière majeure, ce qui en fait un levier de gestion des risques difficile à ignorer.